Wir verdienen nicht am Verkauf eines bestimmten Software-Stacks. Empfehlungen folgen dem Kundeninteresse, der Risikolage und dem nachweisbaren Bedarf.
Orientierung für komplexe Security-Situationen
Security strukturieren. Fähigkeiten aufbauen. Wirkung messen.
Von regulatorischen Anforderungen und identifizierten Risiken über Strategie und Konzepte bis zu Prozessen, die interne Teams, Dienstleister oder Partner zuverlässig betreiben können.
NIS2
KRITIS
DORA
ISO 27001
BSI-Grundschutz
Audit-Gaps
Identifizierte IT-Risiken
IT-Skalierung
Providersteuerung
Komplexität
Festgefahrene Themen
Professionelle Auslöser
Wann Kunden typischerweise mit uns starten
Der Auslöser kann regulatorisch, organisatorisch oder technisch sein. Entscheidend ist, dass aus Unsicherheit ein belastbares Zielbild und ein steuerbares Vorgehen werden soll.
Regulatorik & Nachweise
- NIS2
- KRITIS
- DORA
- ISO 27001
- BSI-Grundschutz
- Audit- und Revisionsfeststellungen
Wachstum & Steuerung
- IT ist schneller gewachsen als ihre Security-Strukturen
- Auslagerungsvorhaben und Providersteuerung benötigen ein Zielmodell
- Heterogene Teams, Dienstleister und Prozesse sollen harmonisiert werden
Komplexität & ungelöste Themen
- Identifizierte IT-Risiken ohne priorisierten Lösungsweg
- Hohe Komplexität, fehlende Ordnung und unklare Verantwortlichkeiten
- Kritische Themen sind festgefahren oder erscheinen kaum lösbar
Unsere Spezialisierung im Security-Lebenszyklus
Zwischen Feststellung und Betrieb entsteht die entscheidende Security-Fähigkeit.
Eine seltene Spezialisierung zwischen Prüfung und operativem Betrieb. Wir verwandeln Anforderungen, Risiken und vorhandene Investitionen in eine kundenspezifische, steuerbare Security-Architektur.
Security Return on Investment
Risiko, Wirksamkeit und Kosten zusammen denken
Security Game Changer
Strategie, Konzepte und Prozesse neu zusammensetzen
WE SHUFFLE THE CARDS ANEW FOR YOU
Unser spezialisiertes Expertenteam verbindet technische Tiefe mit Strategie, Menschen, Teams, Daten, Regulatorik und Risikomanagement. Bestehende Produkte und Dienstleister werden sinnvoll eingebunden; jede Lösung wird auf die tatsächlichen Gaps und Fähigkeiten des Kunden zugeschnitten.
Experten-TeamHerstellerneutralKeine LizenzverkäufeKundenspezifisch
Security messbar machen
Daten → Risiko → Fortschritt → Entscheidung
Warum diese Position unabhängige und wirksame Security ermöglicht
Eingeführte Werkzeuge, Provider und Strukturen werden nicht reflexartig ersetzt, sondern auf ihren wirksamen und kosteneffizienten Einsatz geprüft.
Experten tauchen fachlich und technisch tief ein und schneiden Zielbild, Konzepte und Prozesse auf Organisation, Gaps und vorhandene Kompetenzen zu.
Rollen, Fähigkeiten, Teams und Dienstleister werden so eingeplant, dass der beste Prozess und das beste Werkzeug im Alltag tatsächlich funktionieren.
Datenbasierte Wirksamkeitsprüfung zeigt Fortschritt und Risikoreduktion und schafft eine belastbare Grundlage für informierte Entscheidungen.
Hierarchische Portfolio-Architektur
ISZ ist das strategische Dach – Einzelprodukte bleiben separat buchbar.
Im ISZ entwickeln wir Zielbild, Strategie, Konzepte und Prozesse als priorisierten Fahrplan. Welche Bausteine anschließend umgesetzt werden, entscheiden Sie je nach Ausgangslage und Bedarf – einzelne Leistungen bleiben separat beauftragbar.
1. Vorarbeit und Sizing

2. Strategiegestaltung
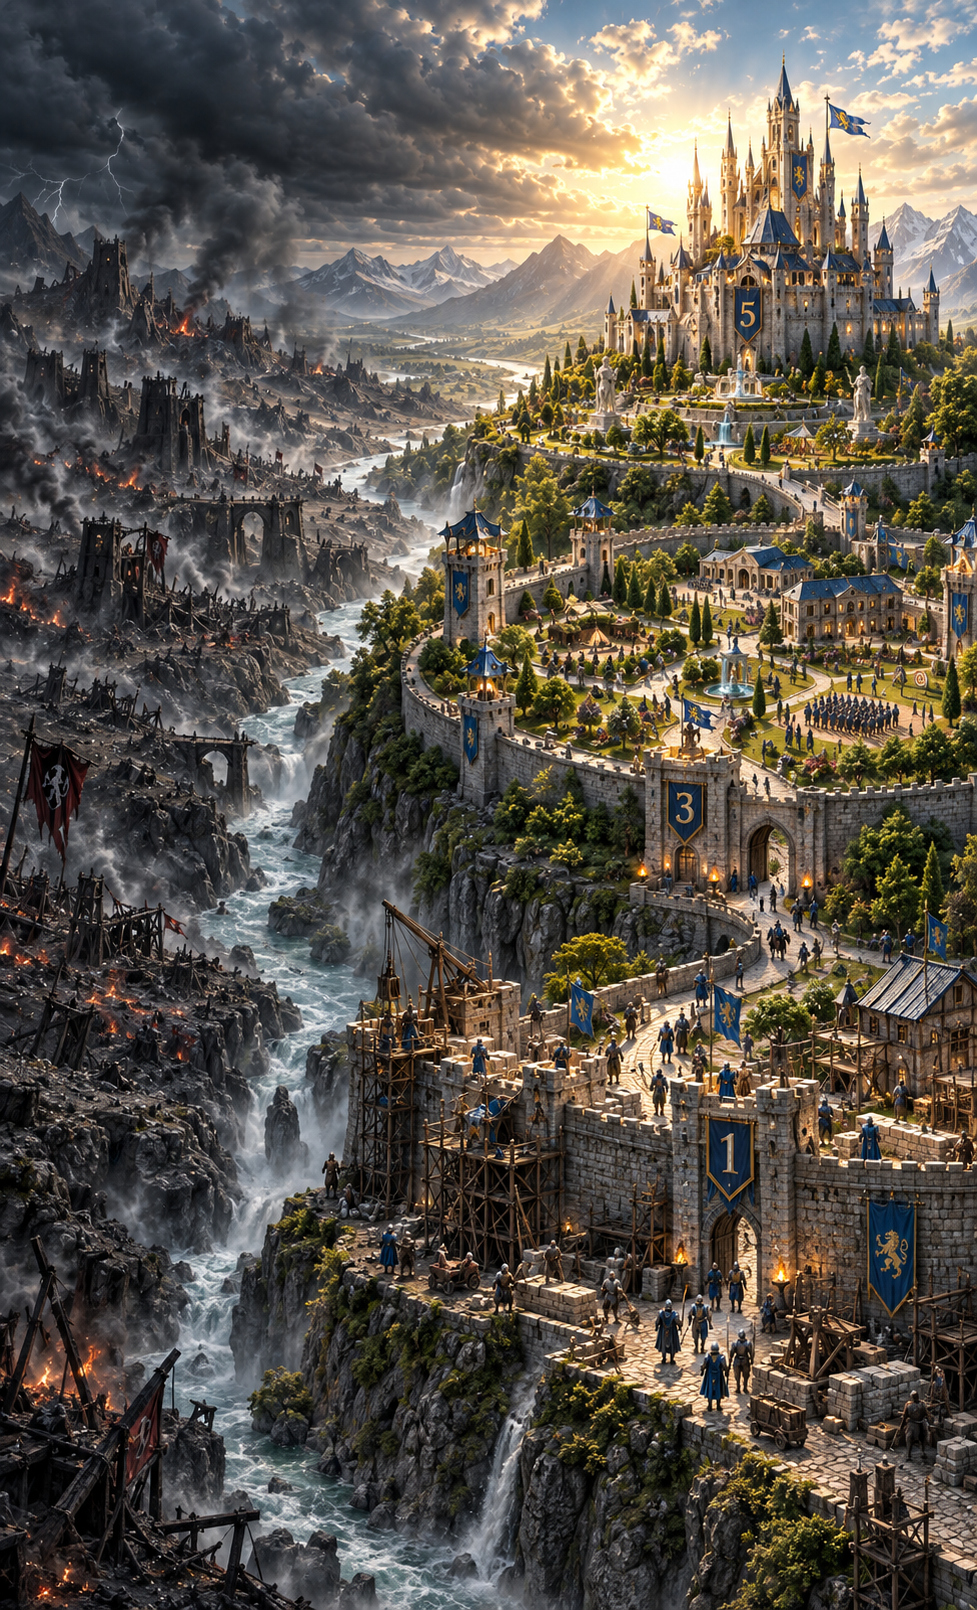
Strategie · Hauptprodukt · Meta-ProduktFokus Jahr 1priorisierte Gaps stabilisieren und Entscheidungsfähigkeit herstellen Zielbild Jahr 3Capabilities, Prozesse und Steuerungsstrukturen systematisch etablieren Perspektive Jahr 5Zielarchitektur, Reifegrad und nachhaltige Weiterentwicklung verankern
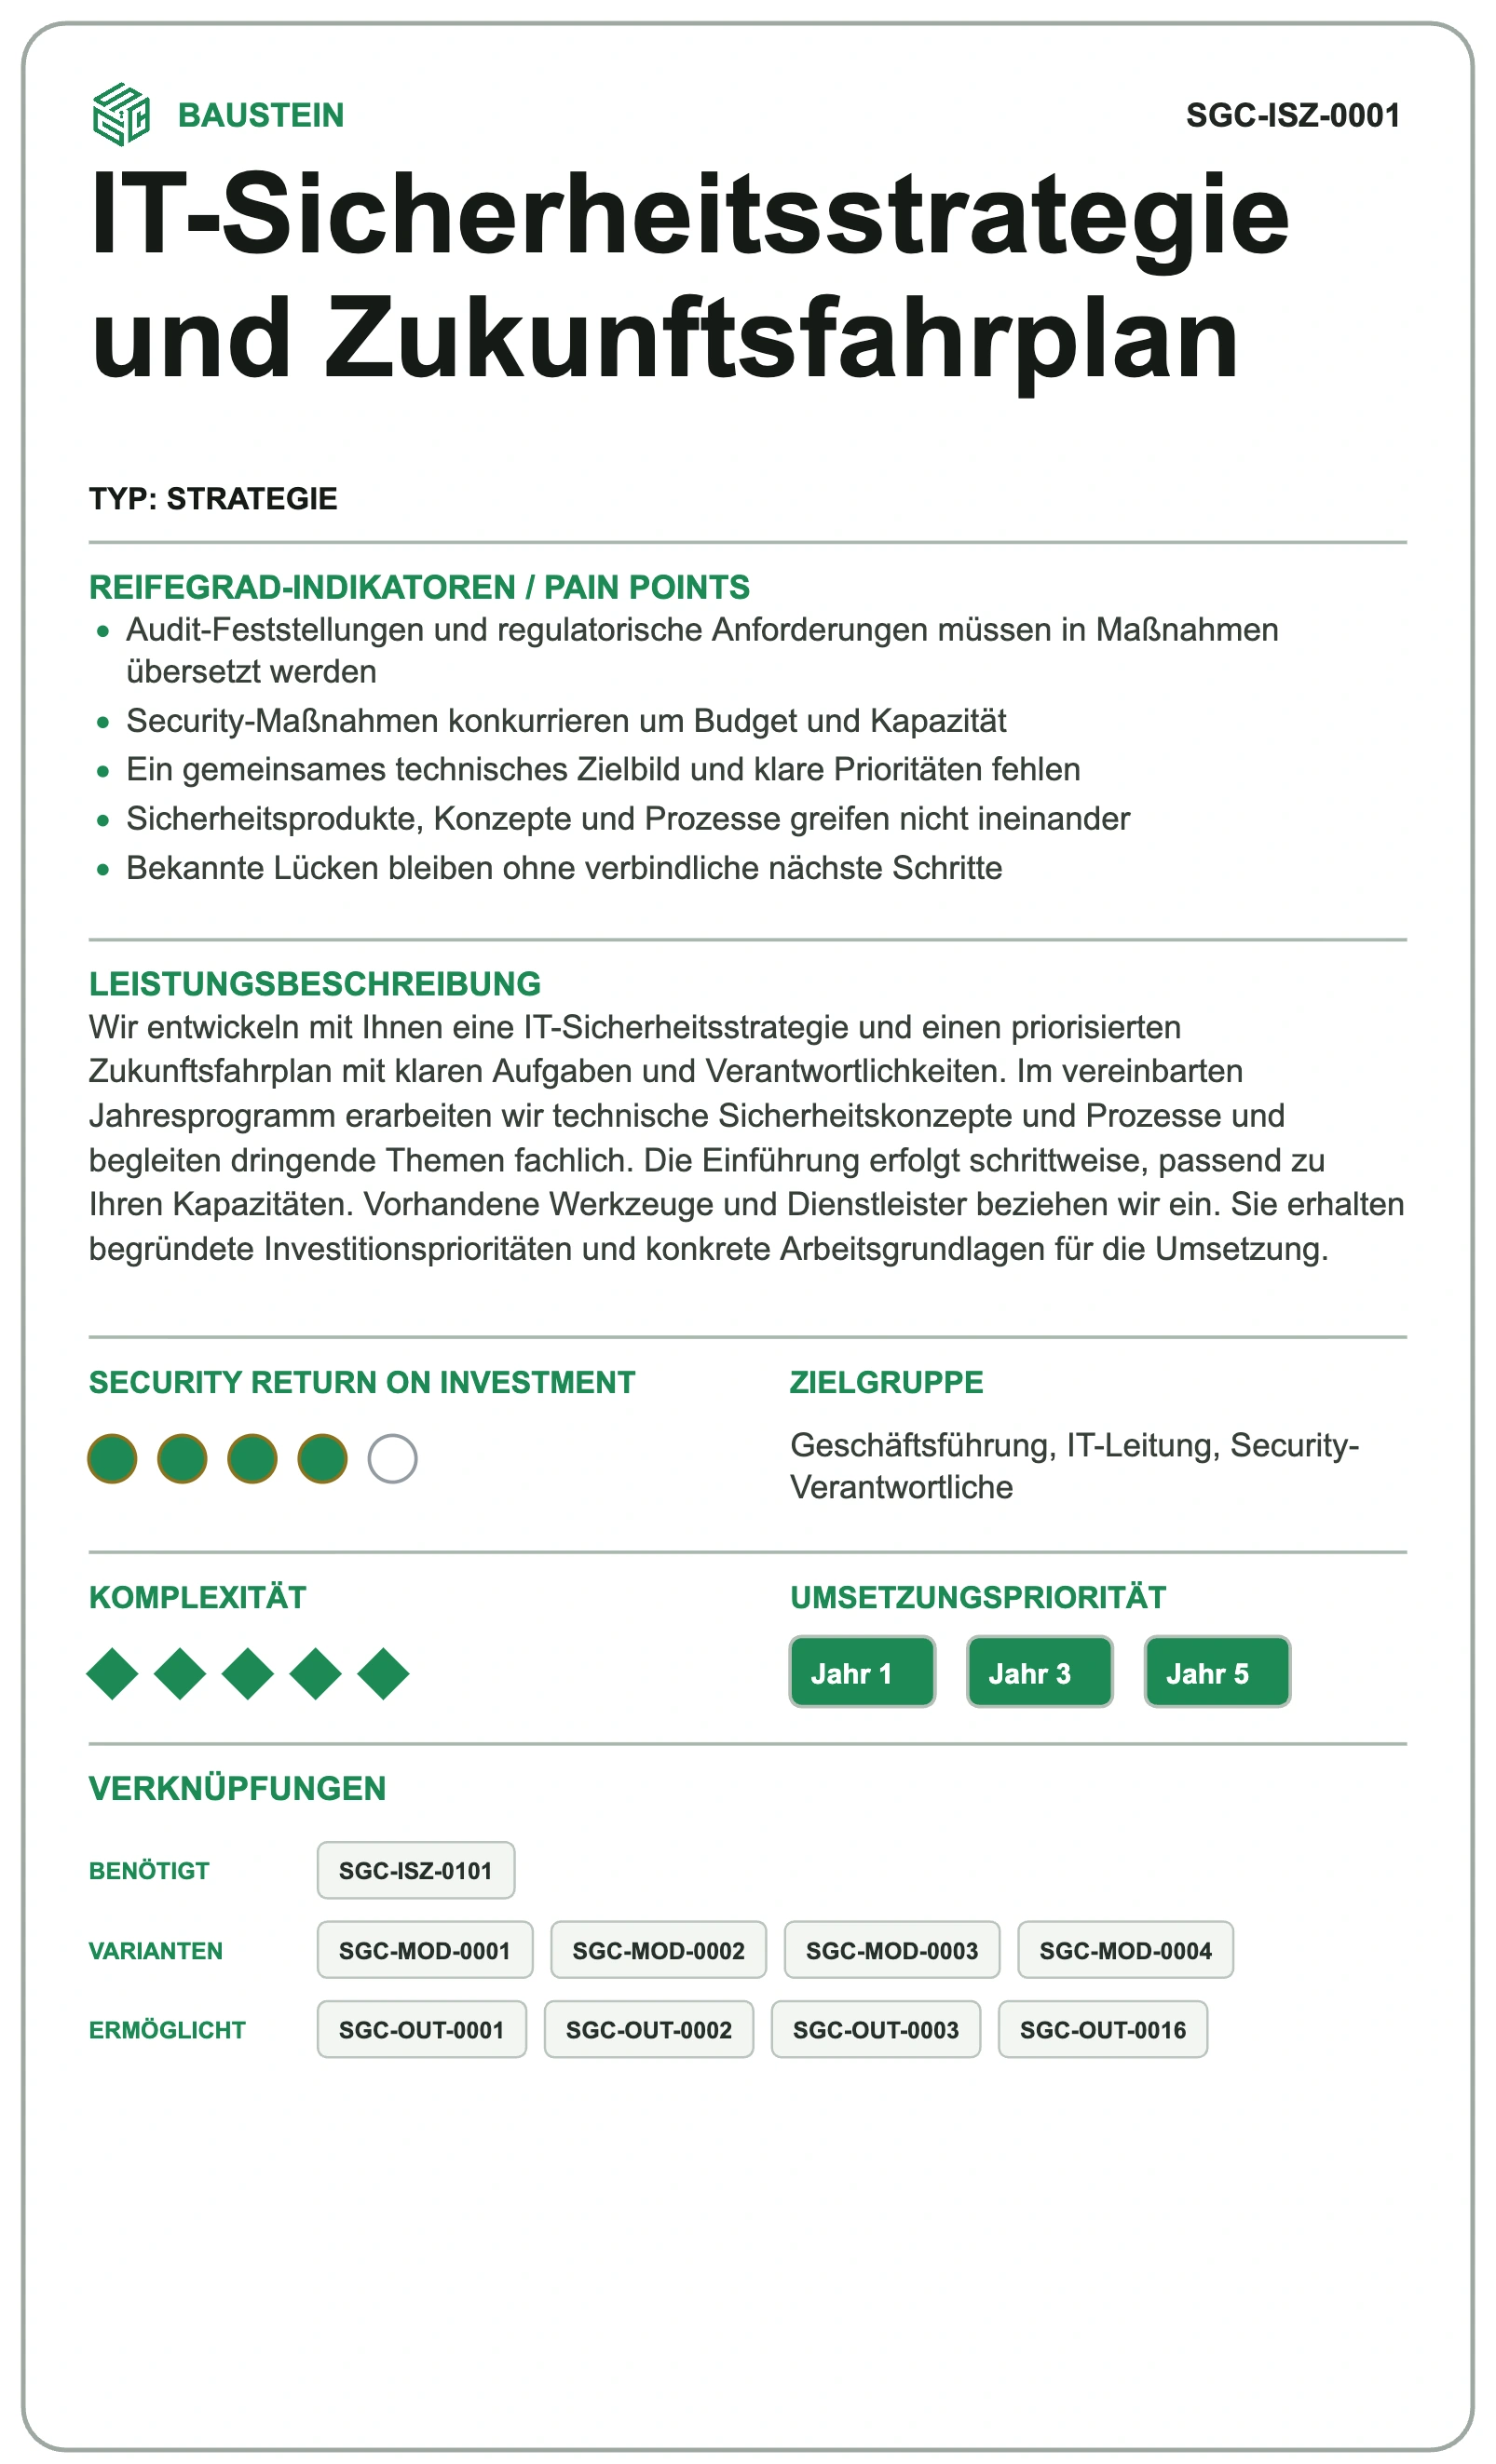
IT-Sicherheitsstrategie & Zukunftsfahrplan (ISZ)
ISZ entwickelt aus Zielbild, regulatorischen Anforderungen und priorisierten Gaps einen mehrjährigen Security-Fahrplan – unabhängig von der Laufzeit des einzelnen Mandats.
Projektplan: Das Ergebnis ist ein priorisierter Projektplan mit Maßnahmen, Abhängigkeiten, Verantwortlichkeiten, Partnern und Entscheidungszeitpunkten – keine Festlegung auf eine mehrjährige Beauftragung.
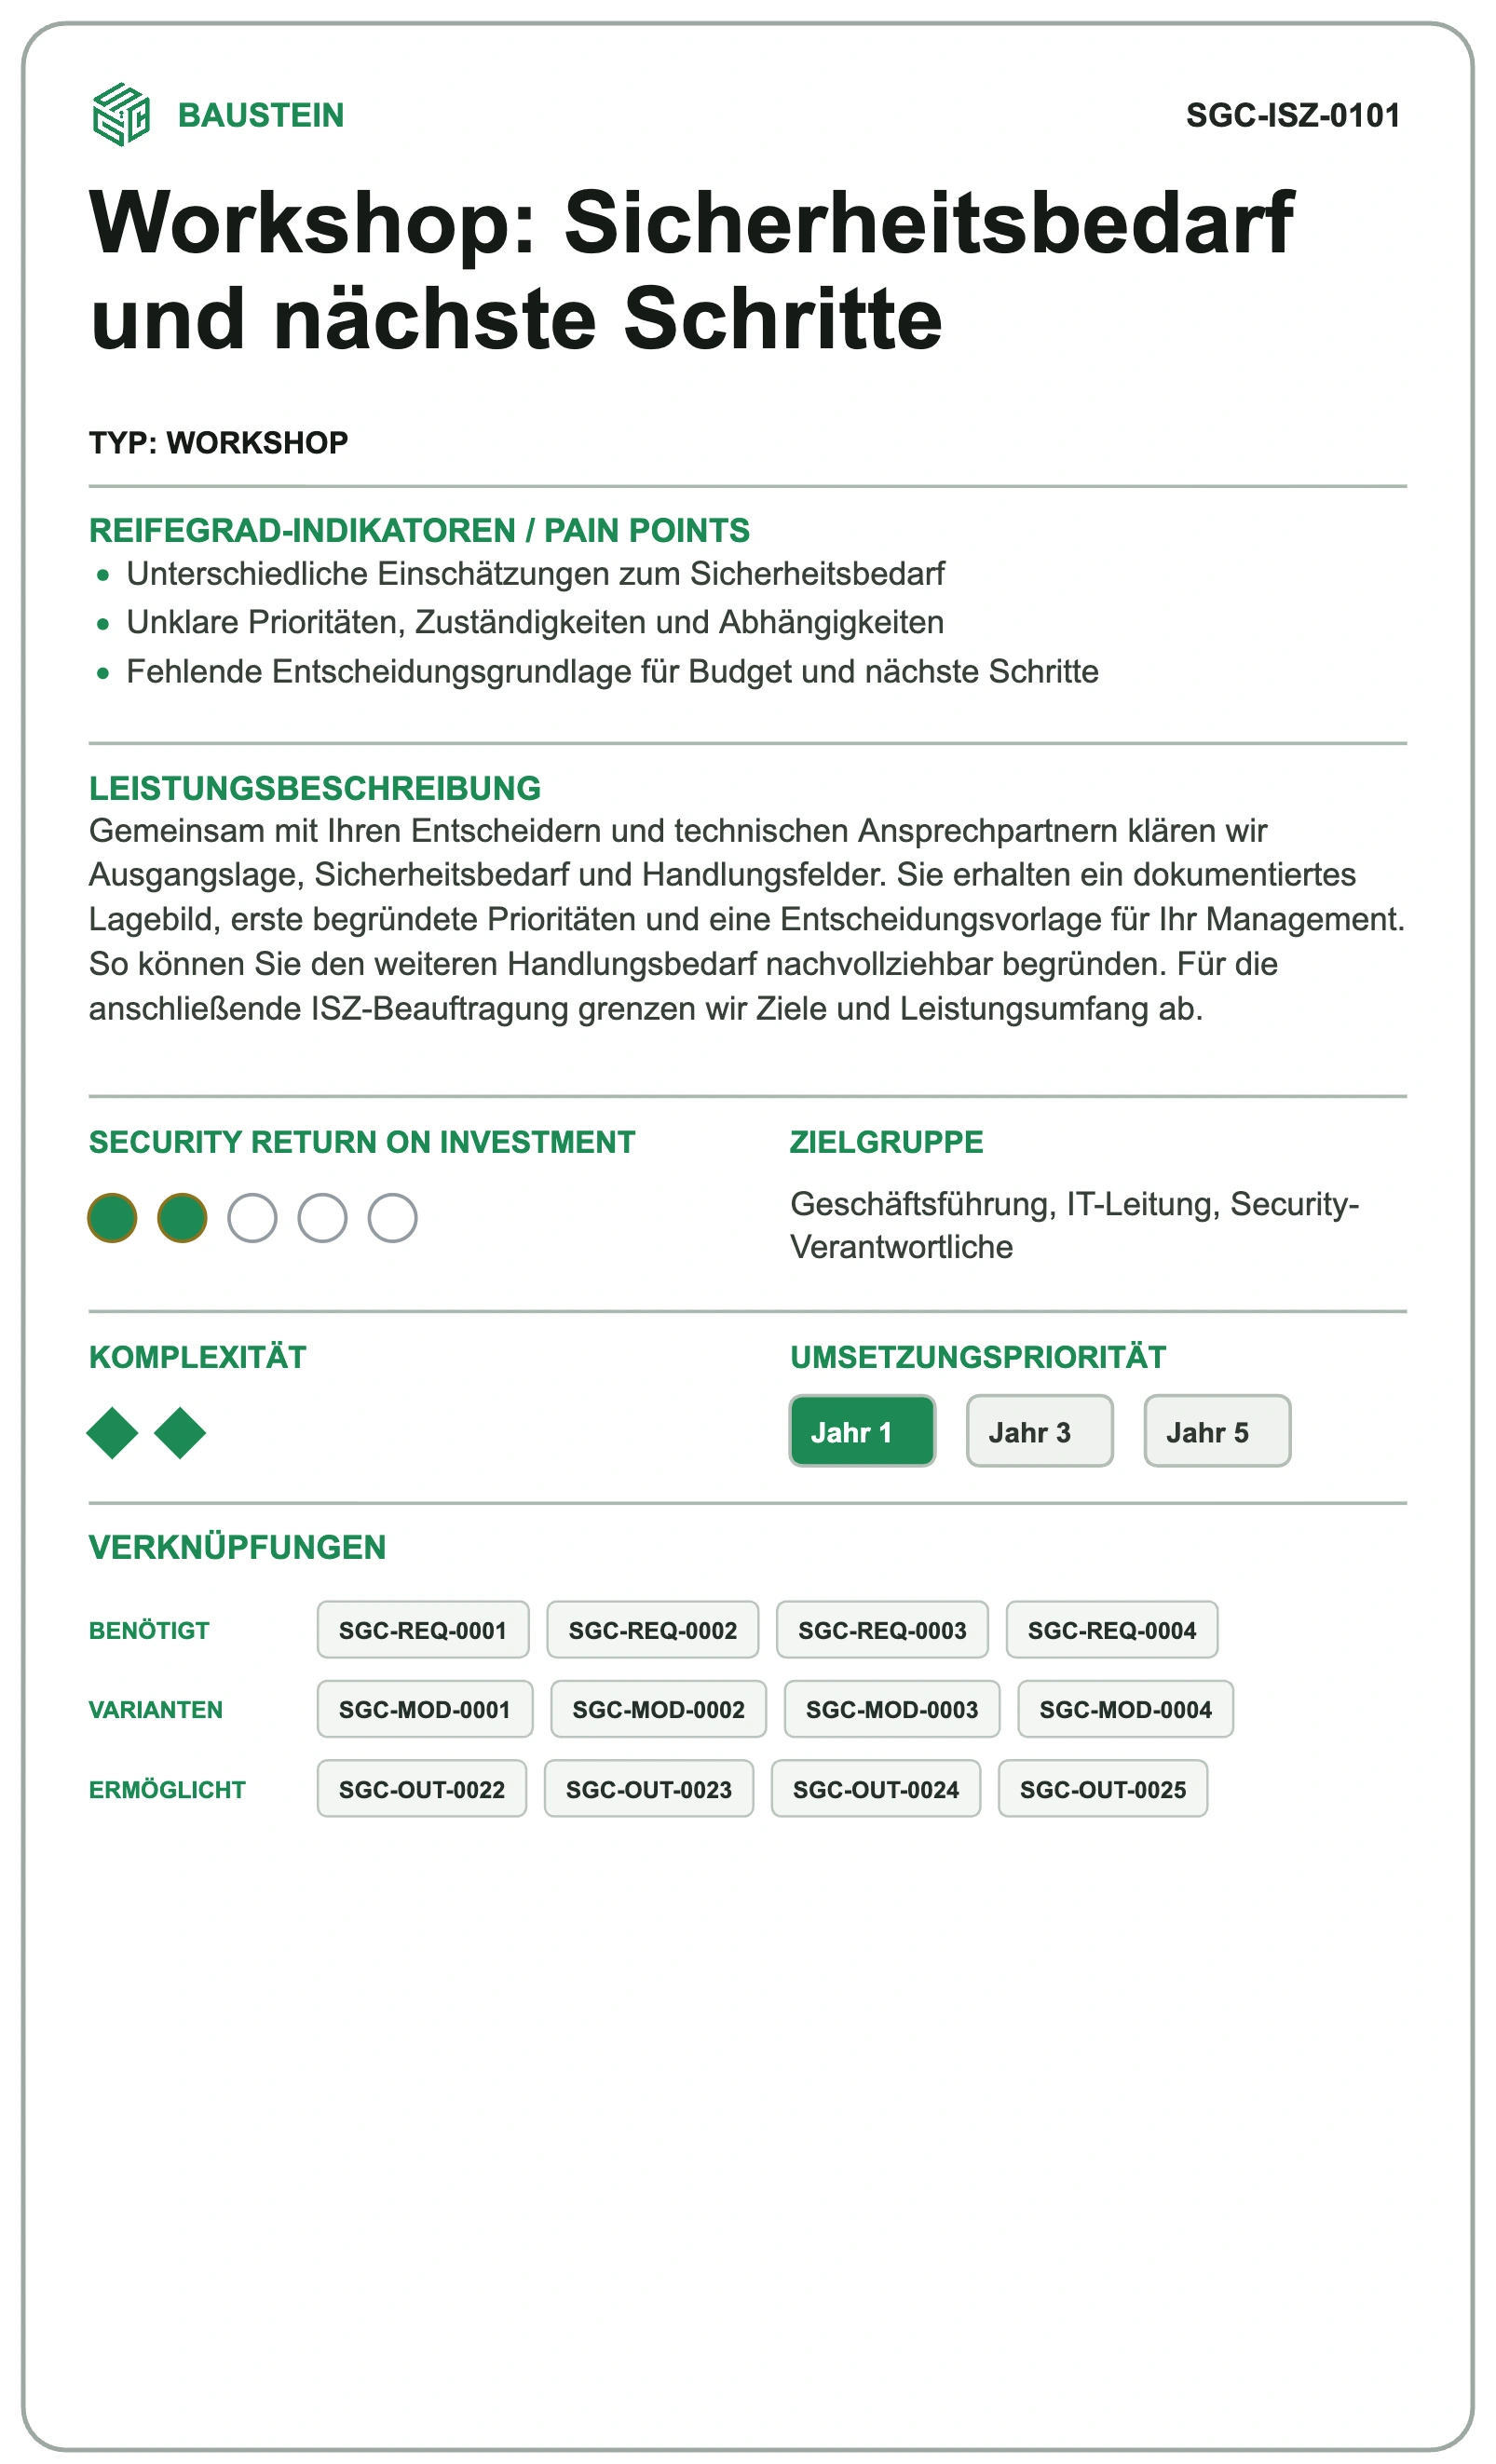
SGC-ISZ-0101
Ergebnisse des Fitting-Workshops
Gemeinsame Ausgangsbasis und belastbarer Zuschnitt für das anschließende Vorhaben.
SGC-ISZ-0001
Ergebnisse der Strategiegestaltung
Zielbild, Gap-Transparenz, Roadmap und Befähigung für den nachhaltigen Capability-Aufbau.
Belastbares Lagebild als direkter Einstieg oder Input für die Roadmap.
Prioritäten, Anforderungen, Verantwortlichkeiten und Projekte werden zu einem belastbaren Zukunftsfahrplan.
Ad-hoc-Unterstützung für akute Lagen und priorisierte nächste Schritte.
Flexible Konzepte verbinden Menschen, Teams, Daten, Technologie, Compliance und Risikomanagement.
Die Security-Expertise steckt im Prozess; interne Teams, Projektmanager oder Dienstleister können ihn durchführen.
SGC projektiert, befähigt und begleitet die Einführung. Der dauerhafte operative Betrieb bleibt beim Kunden oder Partner.
Querschnittscapability · Security messbar machen
Aus vorhandenen Daten werden steuerungsrelevante Security-Sichten.
Wir definieren aussagekräftige Messgrößen, verbinden technische Signale mit Risiko und Umsetzungsstatus und bereiten sie für Geschäftsführung, Vorstand, CISO, CIO sowie Programm- und Bereichsverantwortliche auf.
Abdeckung, tatsächliche Nutzung, starke Faktoren und verbleibende schwache Verfahren wie SMS getrennt sichtbar machen.
Offene Risiken, Maßnahmenfortschritt, Verantwortlichkeiten und überfällige Entscheidungen in einen gemeinsamen Steuerungsblick bringen.
Durchlaufzeiten, Abdeckung, Evidenzen, Ausnahmen und Eskalationen für Security-Prozesse messbar machen.
Management-CockpitKPI- und KRI-SystemDaten- und MesskonzeptEntscheidungsfähiges Reporting
Direkt buchbare Einstiege
Das Portfolio nach Kundensituation
Die sichtbaren Karten sind souverän lieferbare Beispiele. Zusätzliche Konzepte und Prozesse können aus einem konkreten Kundenbedarf heraus entstehen.
Zielbild und Roadmap gestalten
ISZ verbindet den fokussierten Einstieg im Workshop mit dem Hauptprodukt für Zielbild, Priorisierung und einen belastbaren Zukunftsfahrplan.
Workshop
Workshop: Sicherheitsbedarf und nächste Schritte
Ausgangslage, Prioritäten und Projektzuschnitt mit den relevanten Stakeholdern gemeinsam schärfen.
Als fokussierter Einstieg buchbar Produktdetails ansehen
STRATEGIE
IT-Sicherheitsstrategie und Zukunftsfahrplan
Zielbild, Gap-Transparenz und eine priorisierte Security-Roadmap für die nächsten Jahre entwickeln.
Als strategisches Hauptprodukt buchbar Produktdetails ansehenWeitere Leistungen möglichWeitere Strategie-, Konzept- und Prozessbausteine schneiden wir aus dem ISZ-Fahrplan auf den konkreten Bedarf zu.
Klarheit für die richtige Entscheidung
Assessments liefern ein belastbares Lagebild und können als direkter Einstieg oder als Input für ISZ dienen.
Assessment
Code Security Review mit KI-Unterstützung
Quellcode, Abhängigkeiten und Software-Lieferkette mit SAST, SBOM und KI-gestützter Analyse bewerten.
Als fokussiertes Assessment startbar Kartenprofil per Klick öffnenAssessment
Threat Modeling: sichere Architekturentscheidungen
Bedrohungen einer Architektur strukturiert erkennen und Gegenmaßnahmen priorisieren.
Ohne Vorbereitung startbar Produktdetails ansehenSimulation
Kontrollierte Phishing-Simulation
Menschliche Angriffsflächen mit einer sicheren Simulation überprüfen und Verbesserungen messbar machen.
Kontrolliert und zielgruppenspezifisch planbar Kartenprofil per Klick öffnenAssessment
SGC²-SAI – Shadow AI Discovery & Control
Sichtbare KI-Nutzung, Risiken und kontrollierbare Handlungsoptionen transparent machen.
Technische Voraussetzungen erforderlich Produktdetails ansehen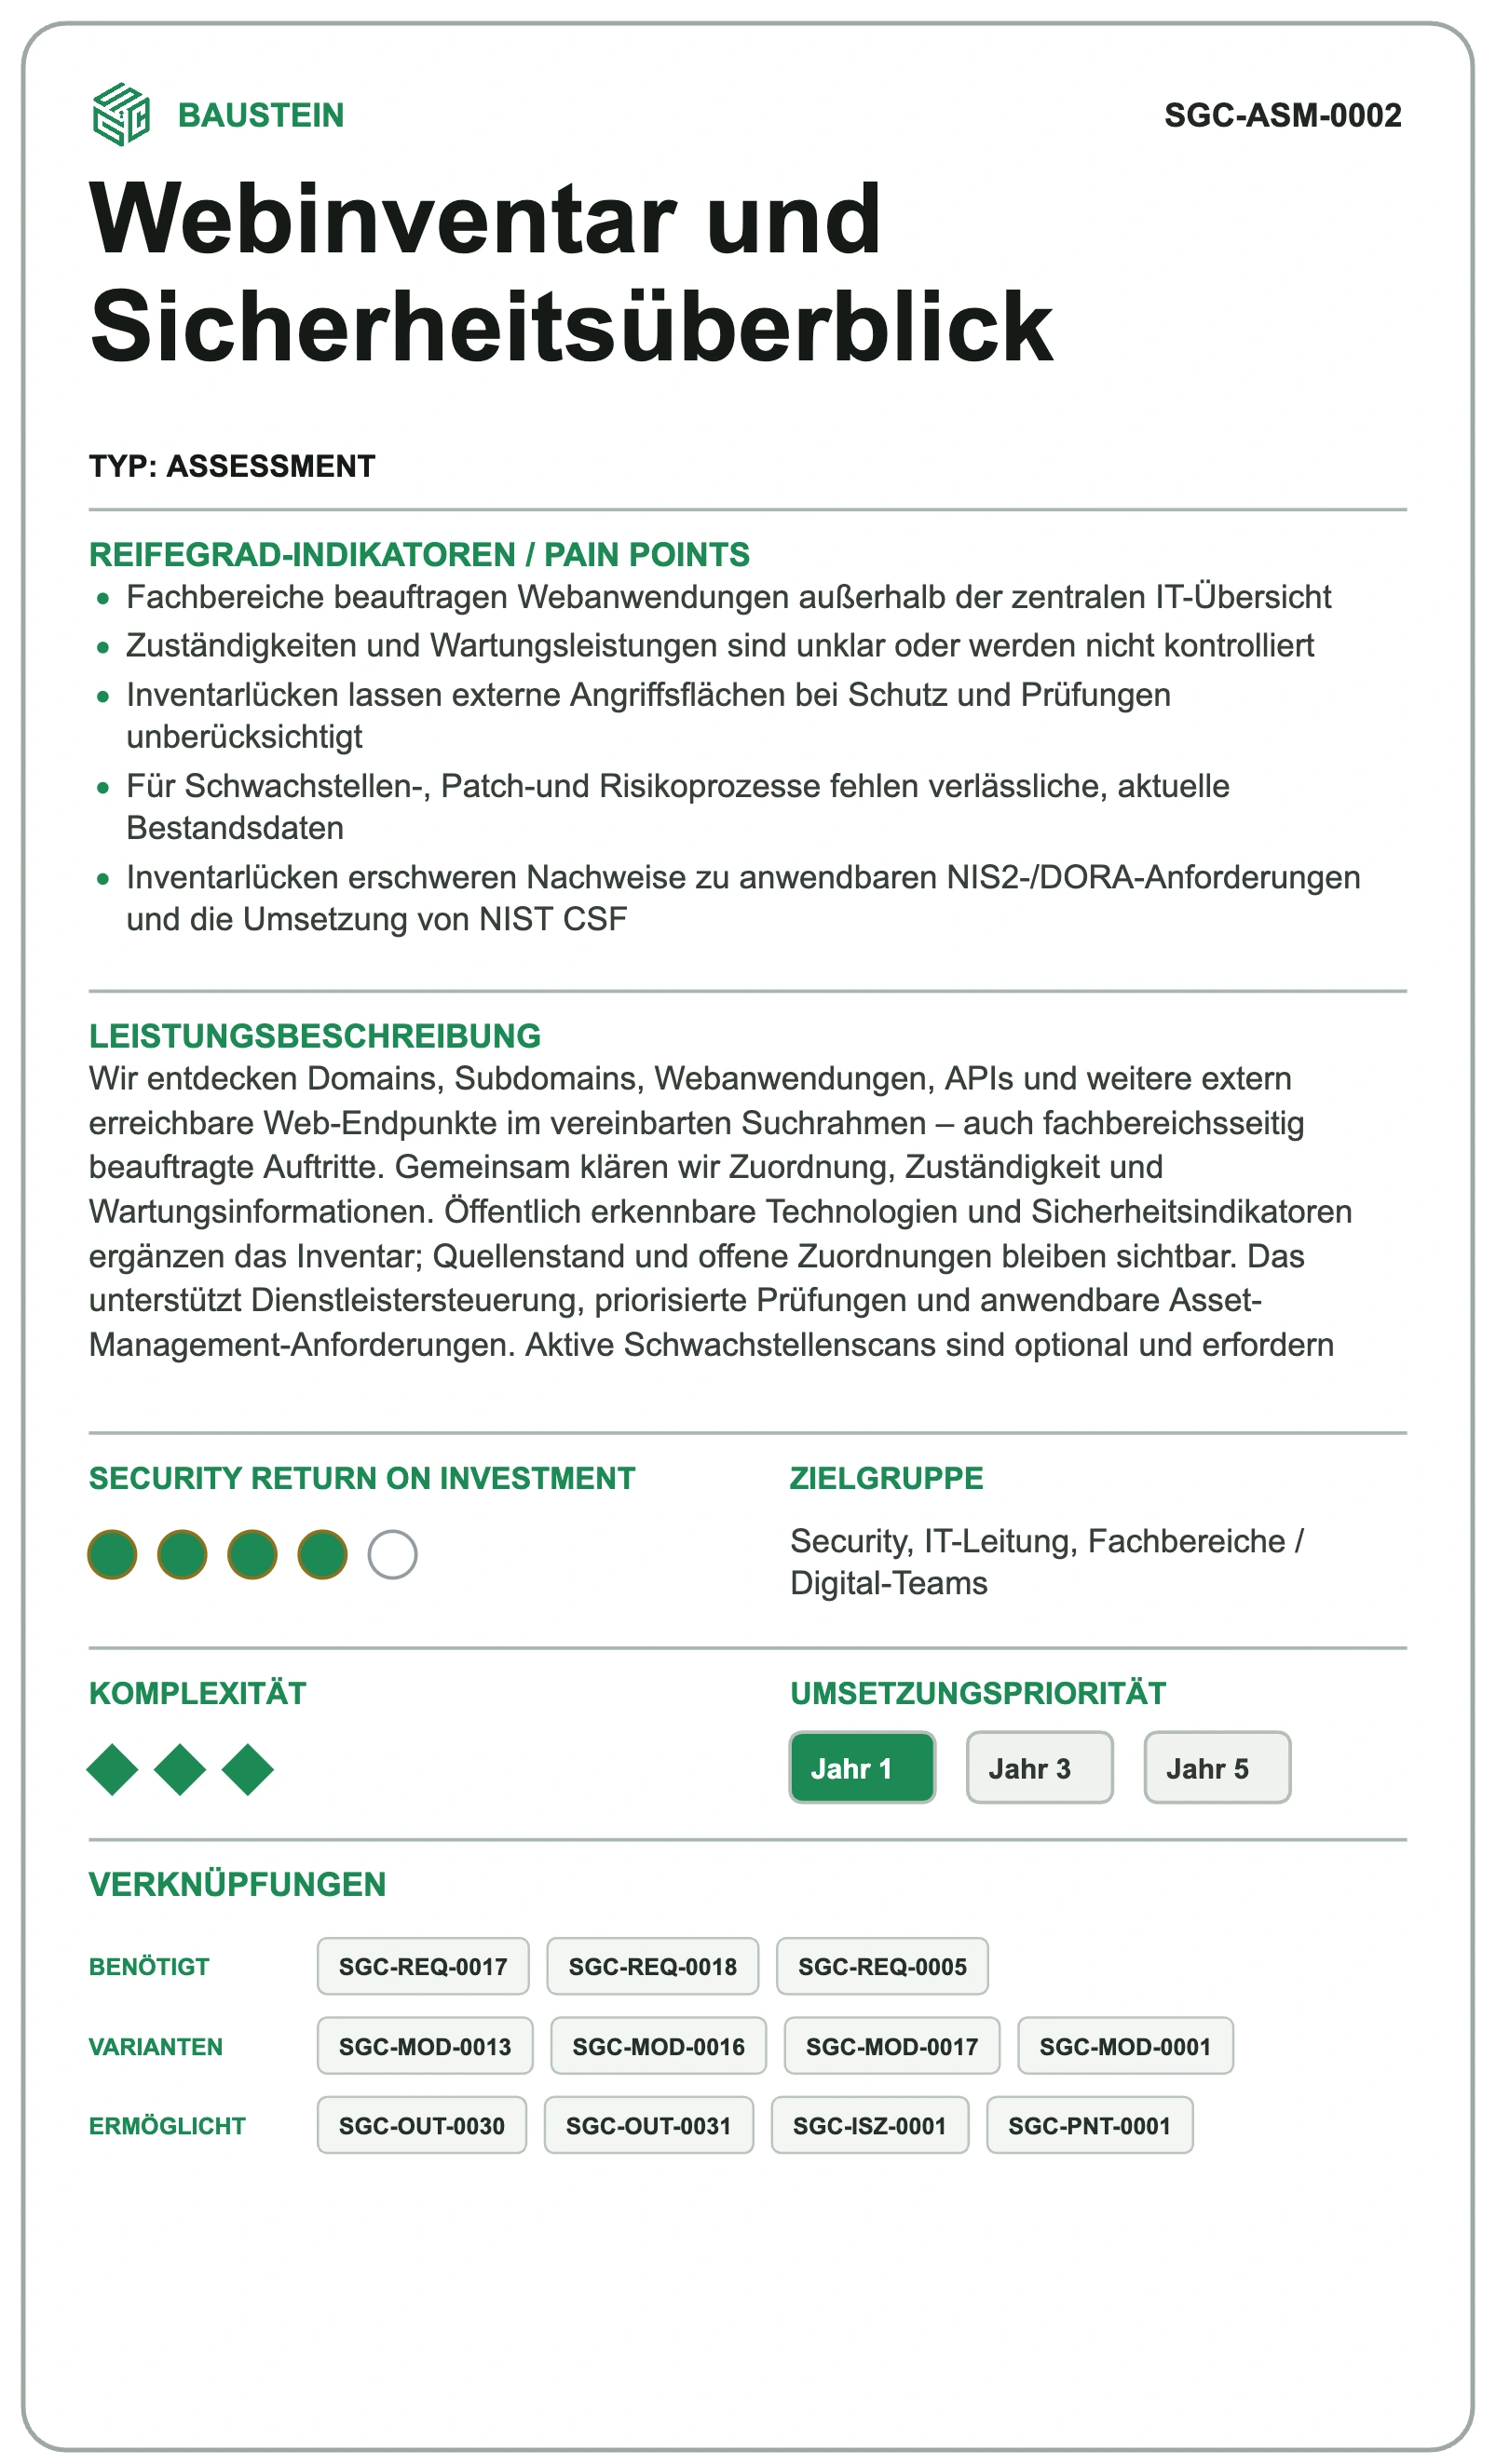
Assessment
Webinventar und Sicherheitsüberblick
Domains, Subdomains, Webanwendungen und APIs im vereinbarten Suchrahmen entdecken, zuordnen und für priorisierte Security-Prüfungen erfassen.
Einzelassessment oder wiederkehrende Inventaraktualisierung Kartenprofil per Klick öffnenASSESSMENT
WordPress Hardening
Konfiguration, Erweiterungen und Betriebsmodell eines WordPress-Auftritts systematisch auf Härtungsbedarf untersuchen.
Für bestehende oder neue WordPress-Auftritte Kartenprofil per Klick öffnenWeitere Leistungen möglichWeitere Assessments entwickeln wir passend zur Fragestellung, vorhandenen Datenlage und gewünschten Entscheidung.
Fähigkeiten fachlich entwerfen
Flexible Konzeptfamilie für einzelne Gaps oder als Bestandteil einer längerfristigen ISZ-Beauftragung.
Security-Konzept
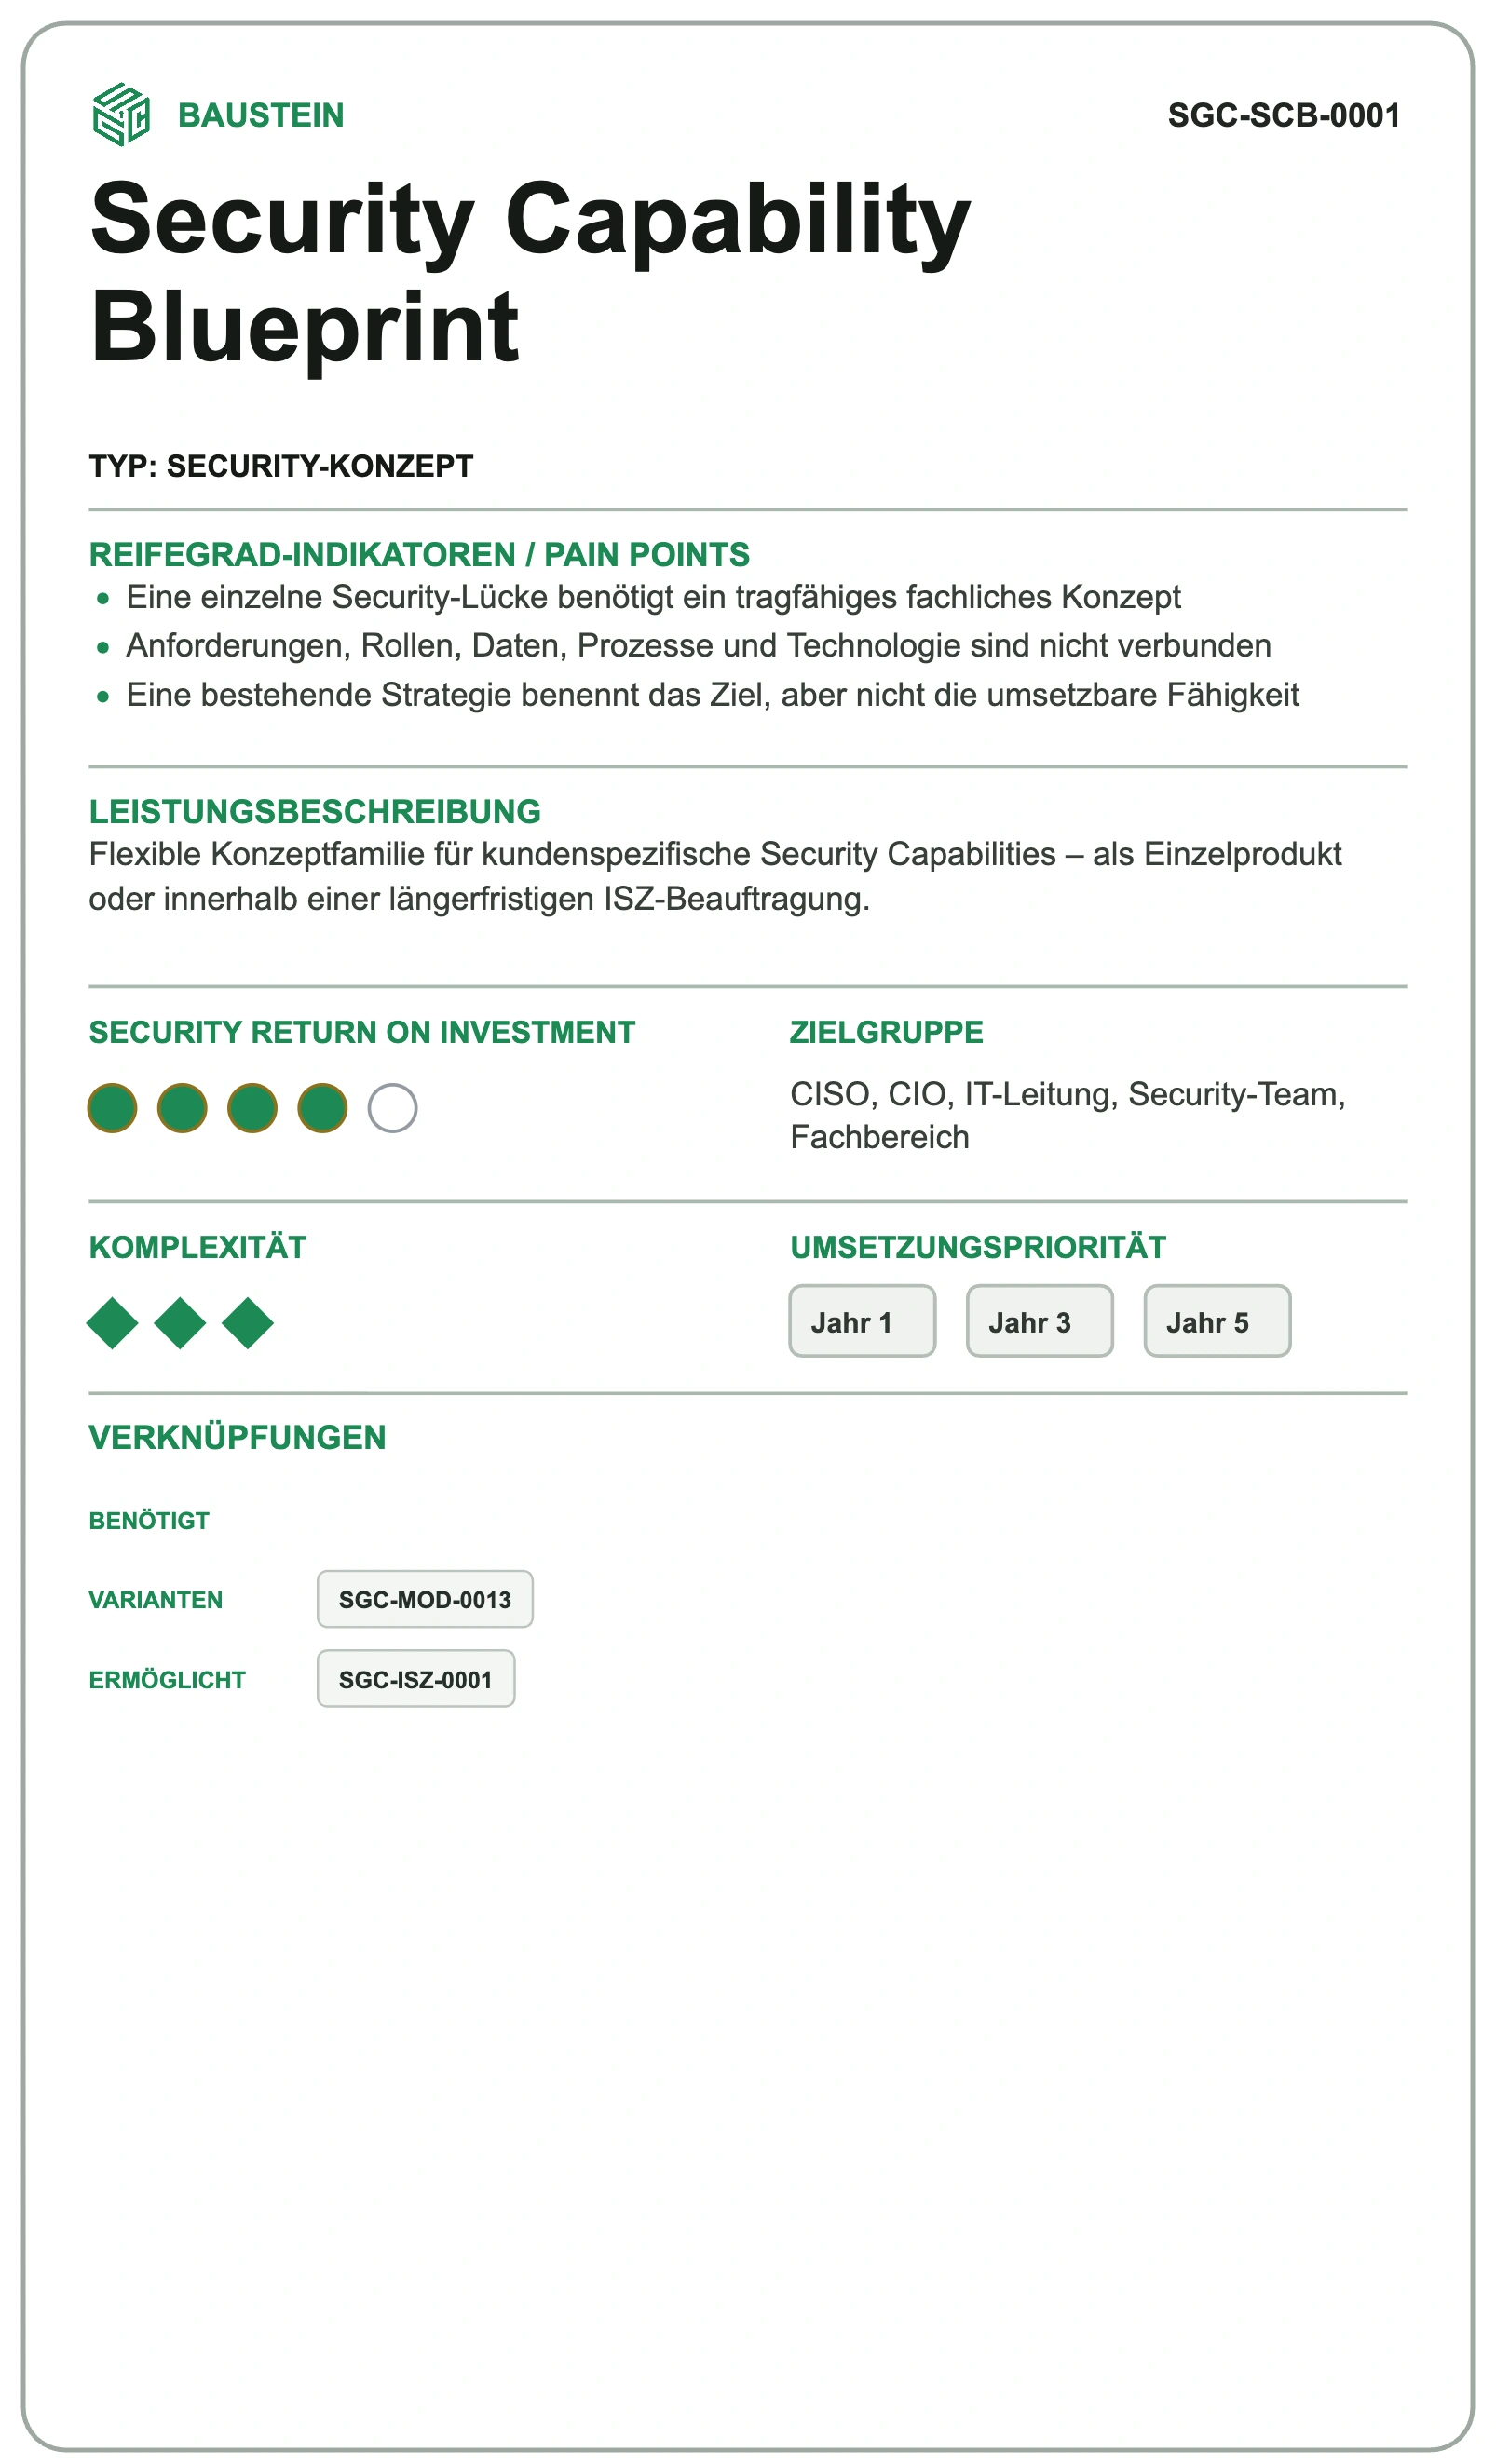
Security Capability Blueprint
Menschen, Prozesse, Daten, Anforderungen und Technologie zu einer umsetzbaren Blaupause verbinden.
Kundenspezifisch konfigurierbar Produktdetails ansehenSecurity-Konzept
Härtungsstandard Open-Source-Passwortmanager
Passwortnutzung, Konfiguration, Sharing und Rollout unternehmensweit sicher und nutzbar gestalten.
Einzelkonzept oder ISZ-Baustein Kartenprofil per Klick öffnenWeitere Leistungen möglichWeitere Security-Konzepte entstehen kundenspezifisch für die im ISZ oder separat identifizierten Capabilities.
Expertise im Ablauf verankern
Der Kunde erhält einen betreibbaren Meta-Prozess; die operative Durchführung bleibt bei internen Teams, Dienstleistern oder Partnern.
PROZESS
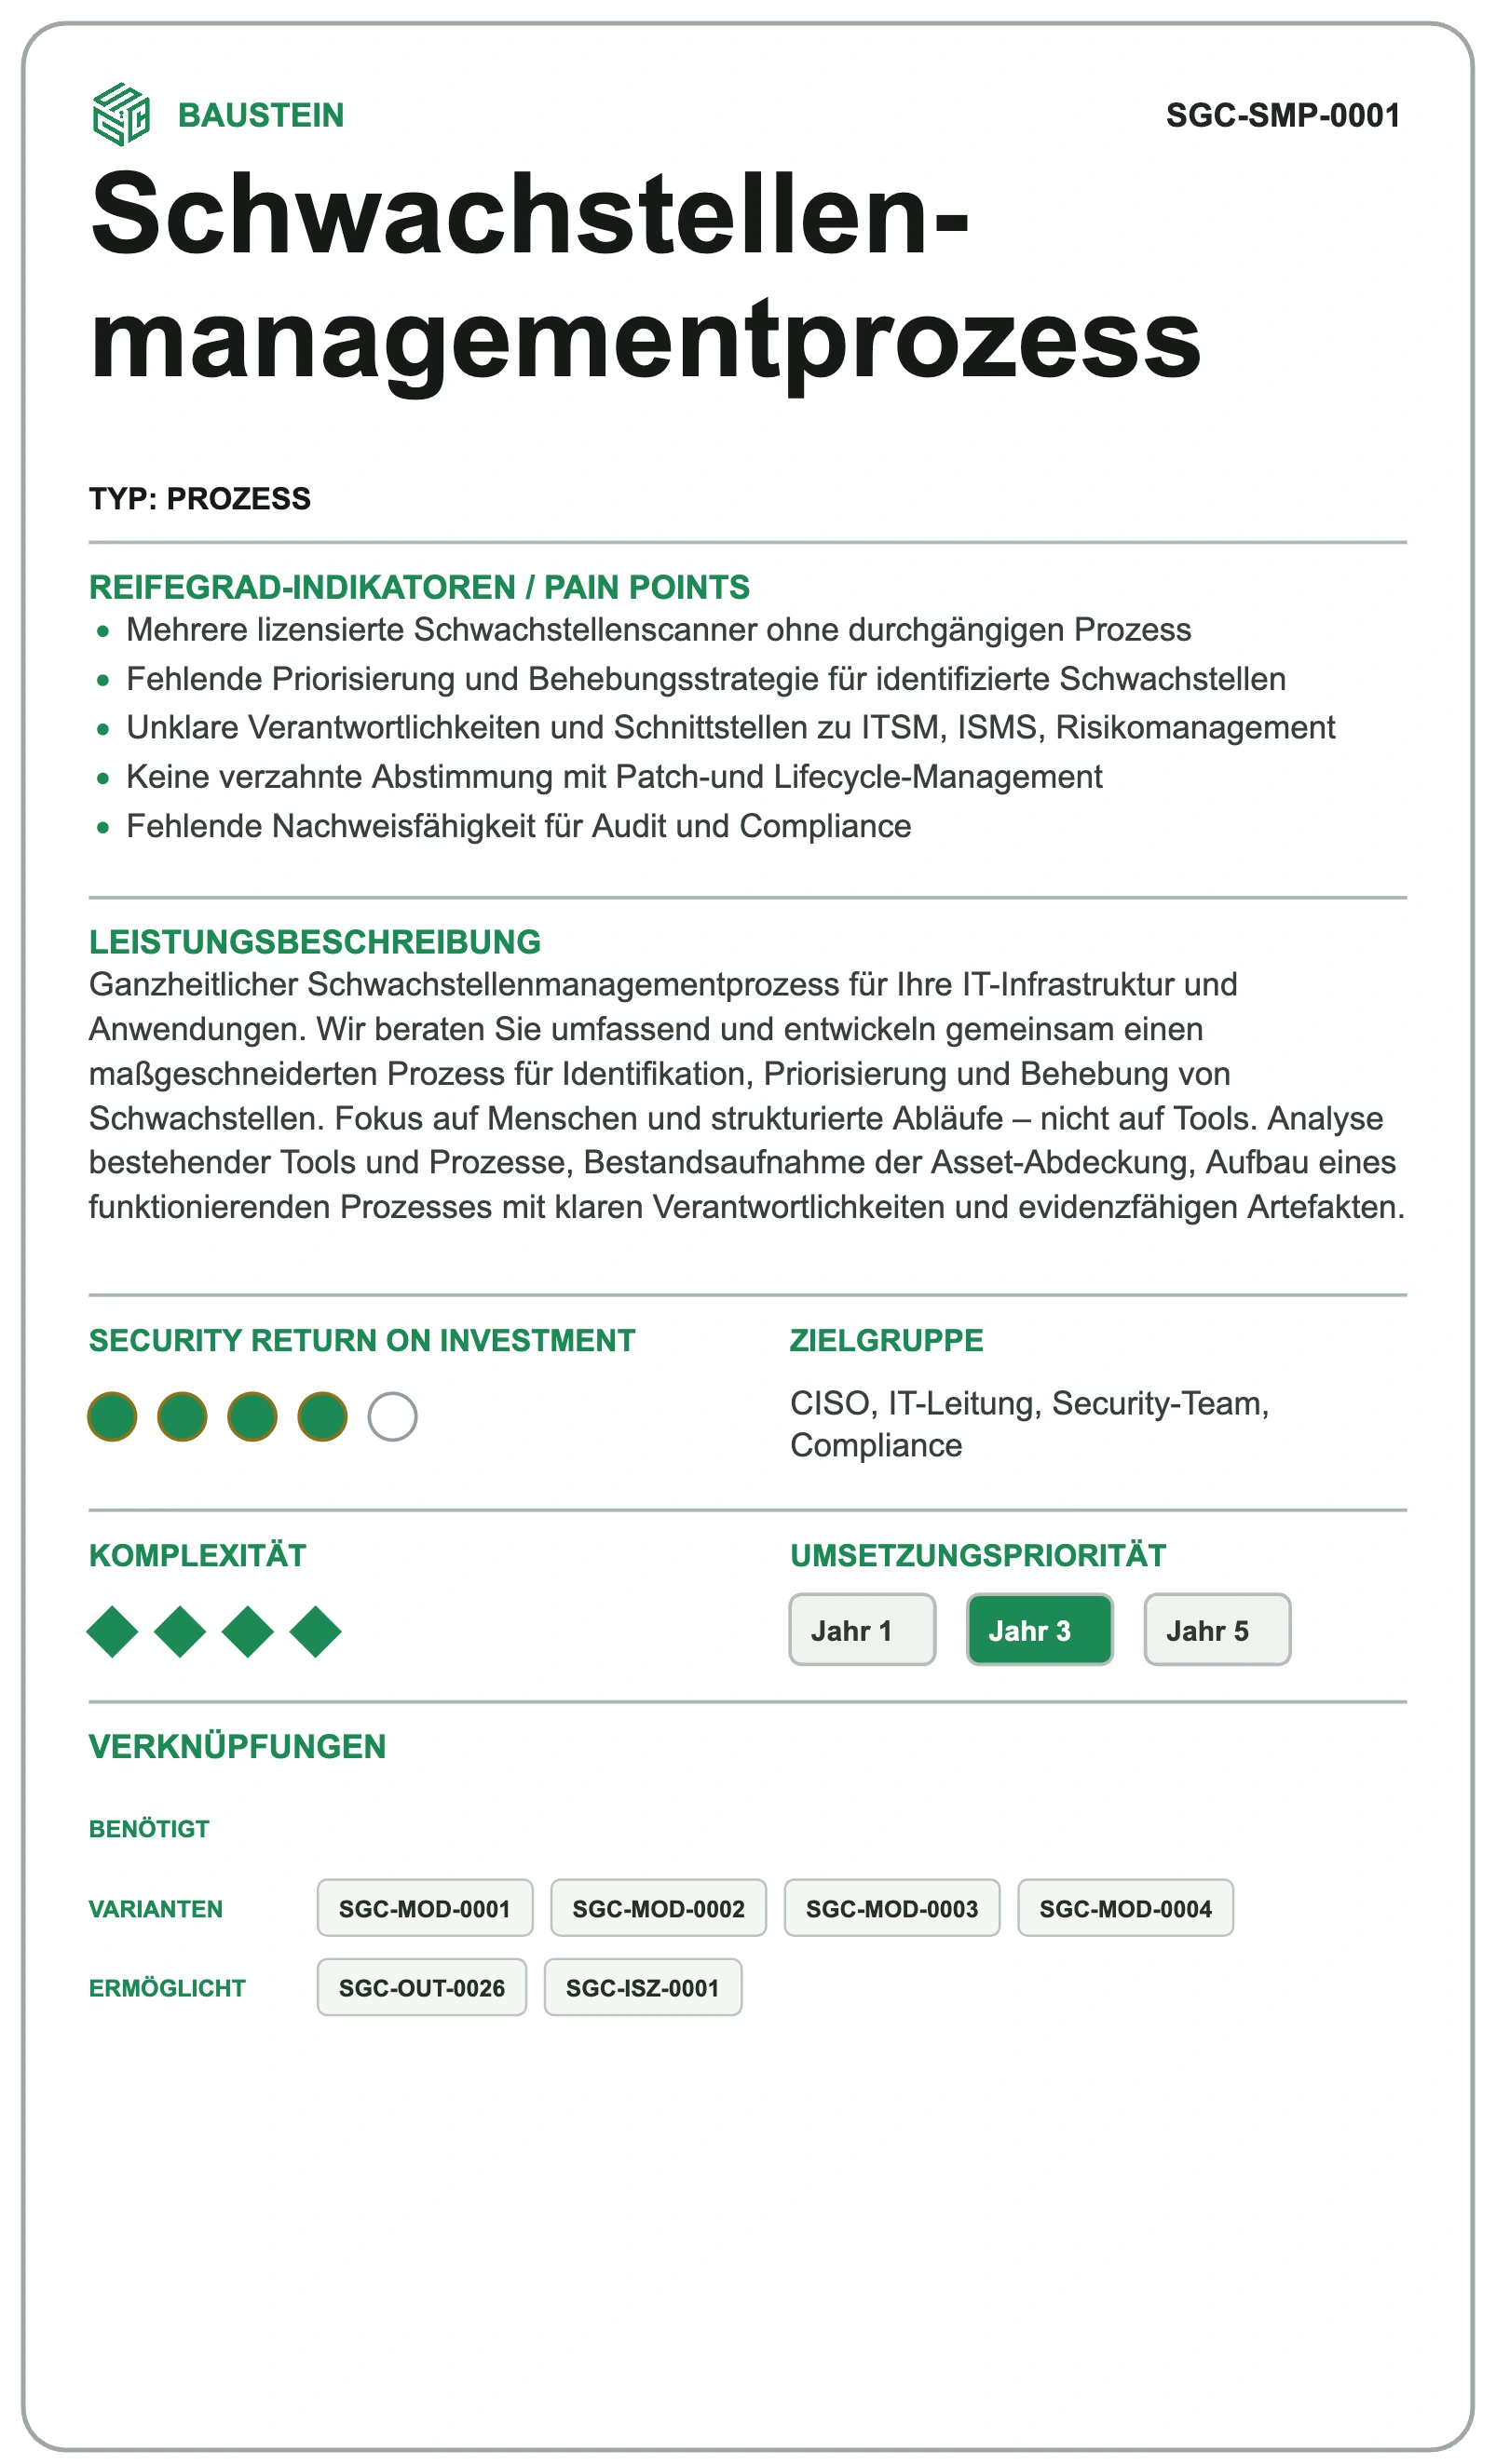
Schwachstellen-managementprozess
Schwachstellenmanagement mit klaren Rollen, Risikosteuerung, Eskalation und Evidenzen etablieren.
Einzelprodukt oder ISZ-Baustein Produktdetails ansehen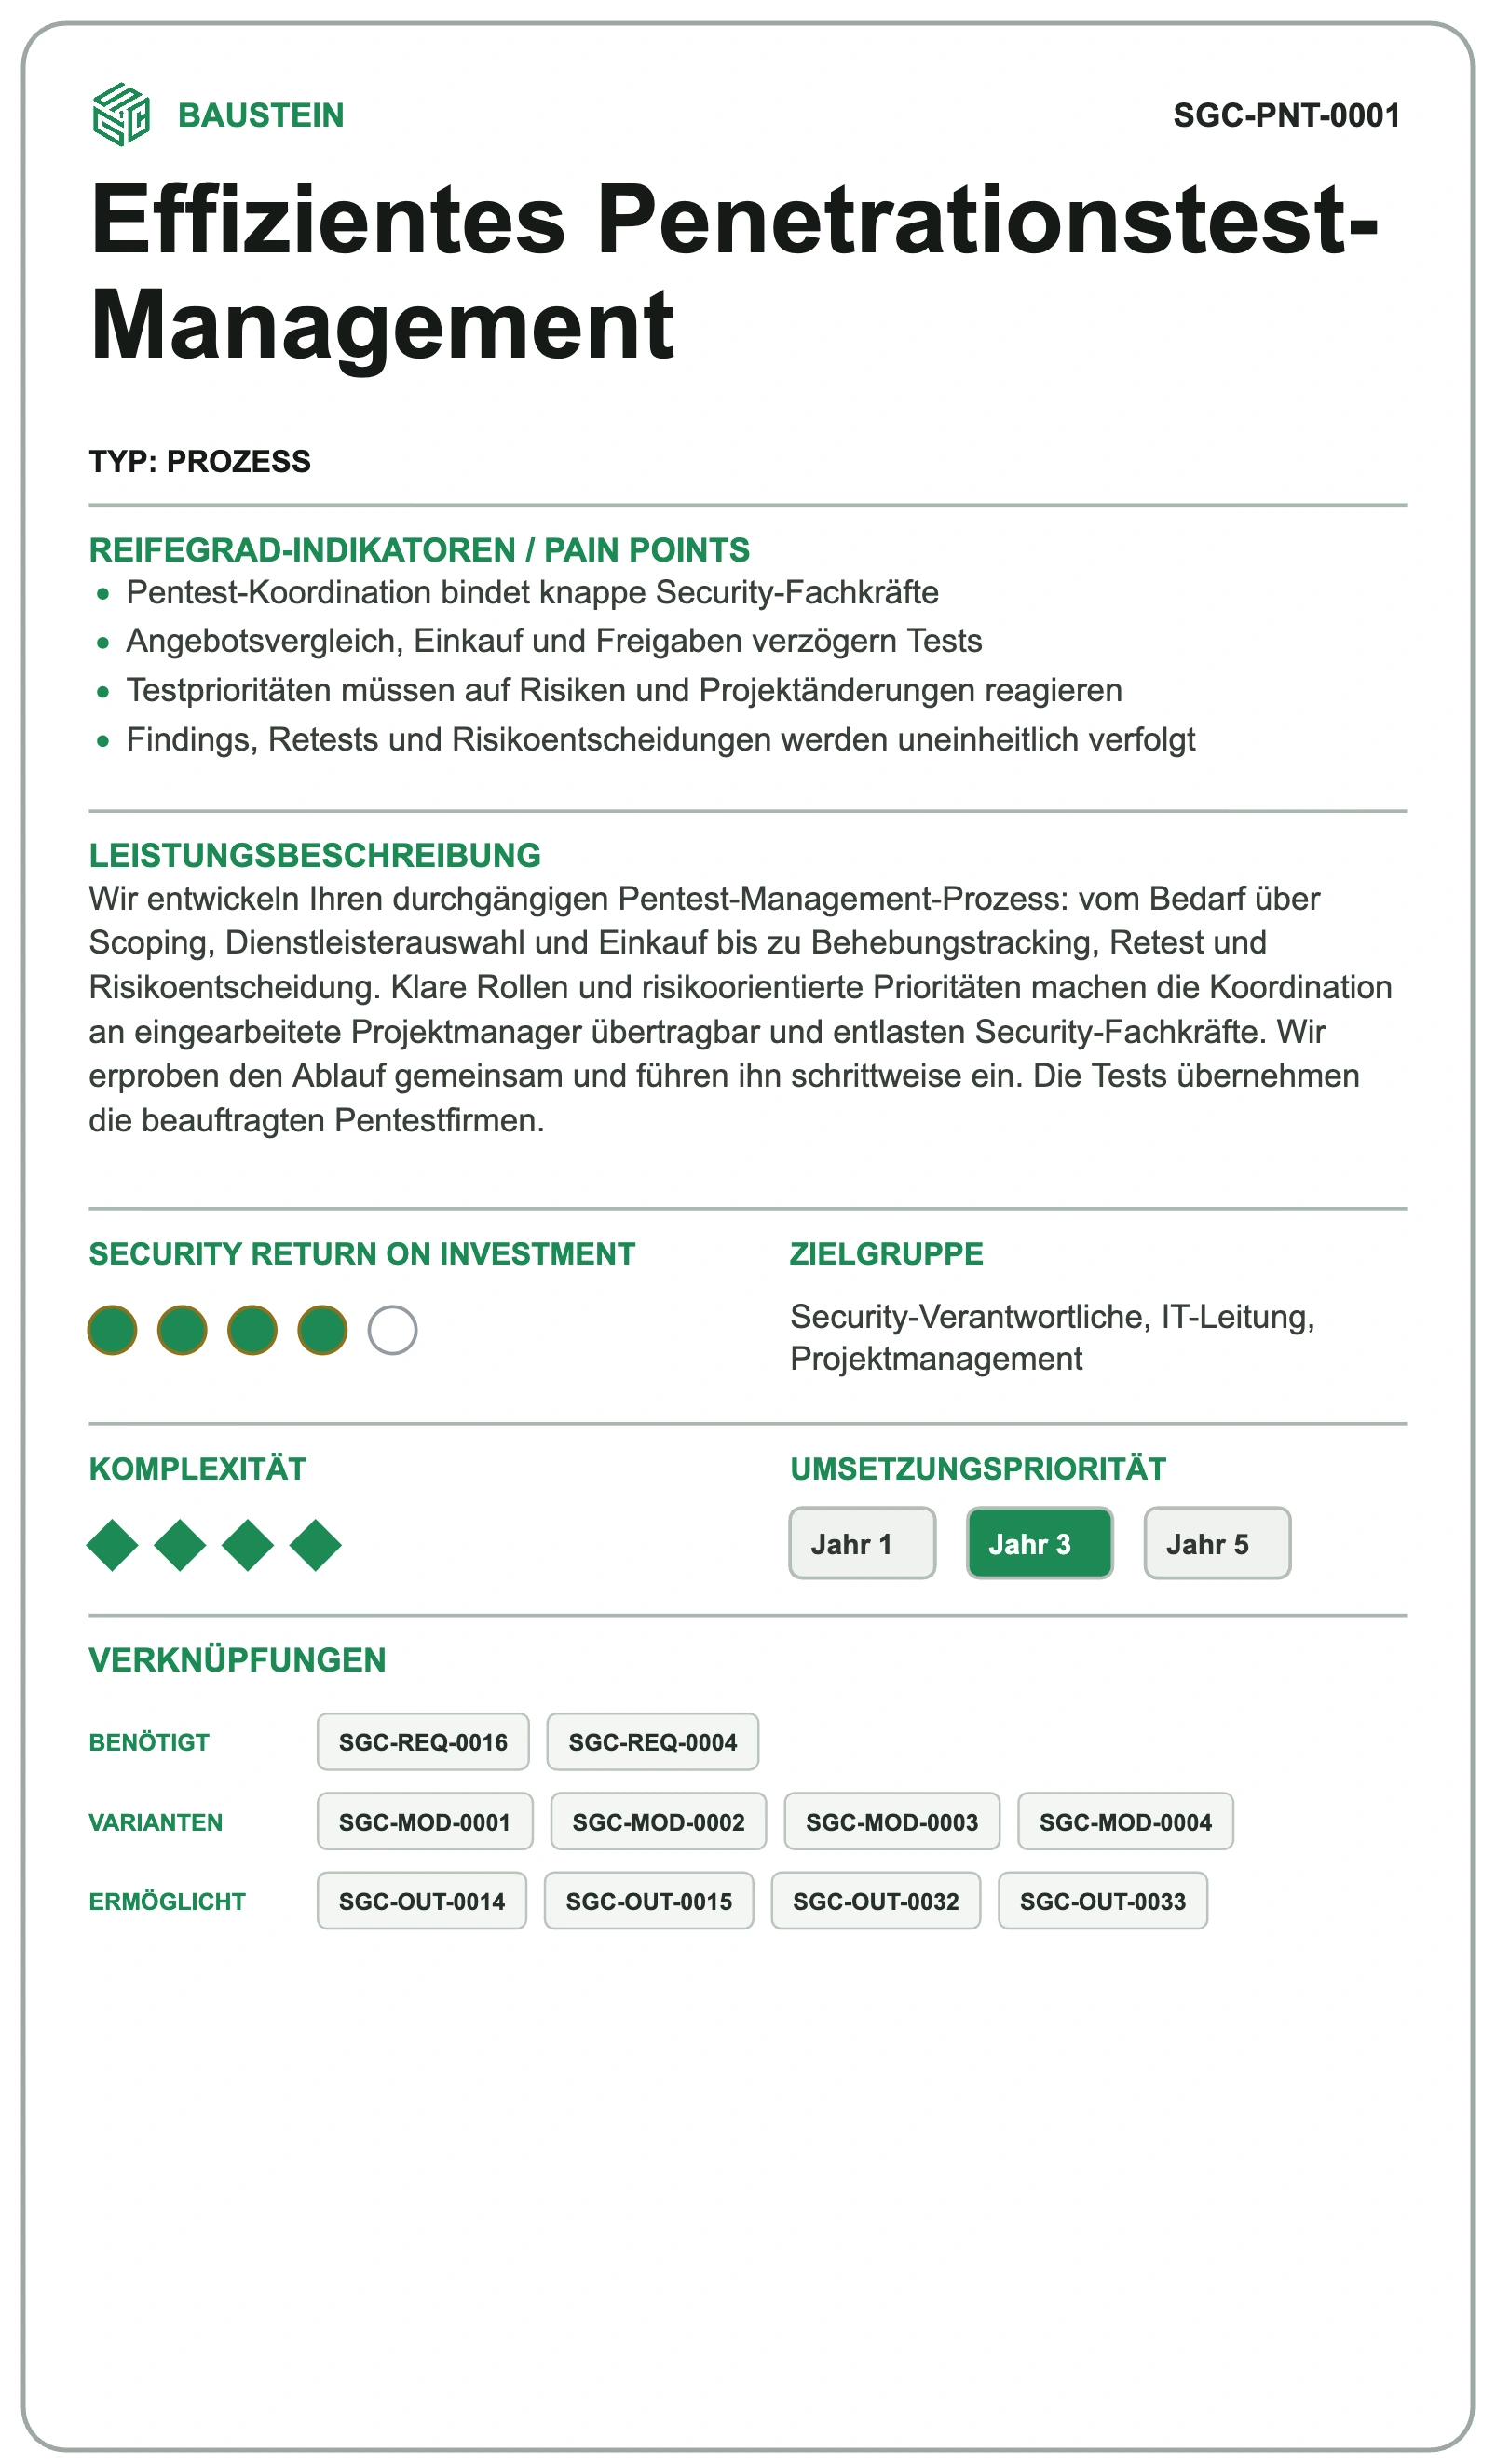
PROZESS
Effizientes Penetrationstest-Management
Penetrationstests planbar, messbar und durch Projektmanagement steuerbar machen.
Einzelprodukt oder ISZ-Baustein Produktdetails ansehenSecurity-Prozess
Client-Software-Freigabeprozess
Client-Software vor dem Rollout risikobasiert prüfen und ihre Freigabe bis zum Endgerät nachweisbar steuern.
Einzelprodukt oder ISZ-Baustein Kartenprofil per Klick öffnenWeitere Leistungen möglichWeitere Security-Prozesse entwickeln wir aus Risiko, Regulatorik, Organisation und gewünschtem Betriebsmodell des Kunden.
Unter Zeitdruck richtig entscheiden
Ad-hoc-Unterstützung ohne vorgelagertes Strategieprojekt – klar abgegrenzt vom dauerhaften operativen Betrieb.
Akutberatung
SGC²-APT – Analyse. Priorisierung. Taktik.
Lage strukturieren, Handlungen priorisieren und eine belastbare taktische Entscheidungsbasis schaffen.
Ad hoc startbar Produktdetails ansehenWeitere Leistungen möglichWeitere Akutberatungsformate schneiden wir auf Lage, Entscheidungsdruck, Stakeholder und verfügbaren Informationsstand zu.
Transparenz und Steuerbarkeit technisch unterstützen
Ausgewählte Werkzeuge und Automatisierungen unterstützen Messung, Priorisierung und Übergabe – ohne den dauerhaften operativen Betrieb durch SGC zu ersetzen.
Tool / Automatisierung
SGC-E2E-SAP-R11C – SAP Exposure Dashboard
SAP-Exponierung und relevante Sicherheitsdaten in einer steuerbaren, entscheidungsfähigen Sicht zusammenführen.
Kundenspezifische Integration Produktdetails ansehenWeitere Leistungen möglichWeitere Operationalisierungsbausteine entstehen passend zu Zielarchitektur, Datenlage, bestehenden Werkzeugen und dem vorgesehenen Betriebsmodell.
Security Return on Investment
Security Return on Investment als belastbaren Business-Case zeigen
Drei risikoadjustierte Szenarien machen Annahmen und Bandbreiten transparent. Sie verbinden vermiedene Risiken mit operativen Einsparungen, ohne eine Einspargarantie zu versprechen.
Nur direkt belegbare Effekte und kurzfristig realisierbare Einsparungen.
Wahrscheinliche Risikoreduktion und erwartbare Effizienzgewinne im Zielbetrieb.
Volle Wirkung bei konsequenter Harmonisierung und Umsetzung der Roadmap.
- Regulatorisches Risiko und mögliche Bußgeldexposition
- Incident-, Ausfall- und Wiederherstellungskosten
- Schließung priorisierter Security-Gaps
- Harmonisierung heterogener Prozesse und weniger Doppelarbeit
- Konsolidierung redundanter Werkzeuge und Lizenzkosten
- Entlastung knapper Security-Fachkräfte